Pesan masuk dari “pihak resmi”, bernada mendesak, dan menyertakan satu tautan. Banyak pemilik usaha mengetuk tautan itu tanpa berpikir panjang, lalu kehilangan akses ke akun yang dipakai untuk berjualan. Kejadian seperti ini disebut phishing, dan mengenali polanya jauh lebih murah daripada memulihkan akun yang sudah diambil alih.
Apa Itu Phishing?
Phishing adalah upaya menipu orang agar menyerahkan data rahasia, seperti kata sandi, kode sekali pakai, atau data kartu, dengan cara menyamar sebagai pihak yang dipercaya. Pelakunya tidak membobol sistem, melainkan membujuk orangnya. Karena itu, pencegahan utamanya ada pada kebiasaan pengguna, bukan hanya pada perangkat lunak.
Istilah ini berasal dari kata “fishing” atau memancing, karena pelaku memasang umpan dan menunggu korbannya menyambar (lihat penjelasan phishing). Dalam bahasa Indonesia, istilah yang dipakai adalah pengelabuan (Pengelabuan), meski di lapangan lebih sering ditulis dan diucapkan sebagai “phishing” atau “phising”.
Tiga Pola yang Hampir Selalu Ada
Bentuk pesannya berubah-ubah, tetapi polanya jarang berubah. Pola inilah yang membuat apa itu phishing bisa dikenali dengan cepat, asal Anda tahu apa yang sedang dicari. Kalau satu pesan memuat ketiga hal berikut, Anda bisa berhenti membaca dan menganggapnya penipuan.
- Penyamaran. Pengirim mengaku sebagai bank, marketplace, kurir, atasan, atau rekan kerja. Nama dan logo bisa dibuat mirip, kadang sampai meniru nomor pengirim.
- Desakan waktu. Ada batas waktu sempit: akun akan diblokir hari ini, paket akan dikembalikan, promo berakhir dalam satu jam. Desakan ini sengaja dibuat agar Anda berhenti memeriksa.
- Tautan atau lampiran. Korban diarahkan ke halaman tiruan yang meminta kata sandi atau kode, atau diminta memasang berkas yang sebenarnya berbahaya.
Yang perlu diingat: tidak ada bank, marketplace, atau penyedia layanan resmi yang meminta kata sandi atau kode sekali pakai lewat pesan. Permintaan seperti itu adalah tanda paling jelas.
Modus yang Paling Sering Menyasar Pemilik Usaha
| Modus | Bentuknya | Tanda yang bisa dikenali |
|---|---|---|
| Berkas undangan atau foto paket | Dikirim lewat pesan singkat, berupa berkas yang harus dipasang di ponsel | Berkas dari pengirim tak dikenal, diminta memasang aplikasi |
| Layanan pelanggan palsu | Akun atau nomor yang mengaku pihak resmi, mengarahkan ke percakapan pribadi | Diminta memverifikasi data lewat tautan atau mengirim kode |
| Tautan hadiah atau dana masuk | Pesan bahwa Anda menang atau menerima transfer yang harus dikonfirmasi | Anda tidak pernah mengikuti undian apa pun |
| Tagihan palsu | Surel atau pesan soal tagihan, pajak, atau pengiriman yang menunggak | Alamat pengirim tidak sesuai, tautan mengarah ke domain aneh |
| Akun rekan yang dibajak | Pesan dari kontak yang benar-benar dikenal, meminta bantuan atau kode | Nada pesannya berbeda dari biasanya, langsung meminta kode |
Memeriksa Pesan dalam Sepuluh Detik
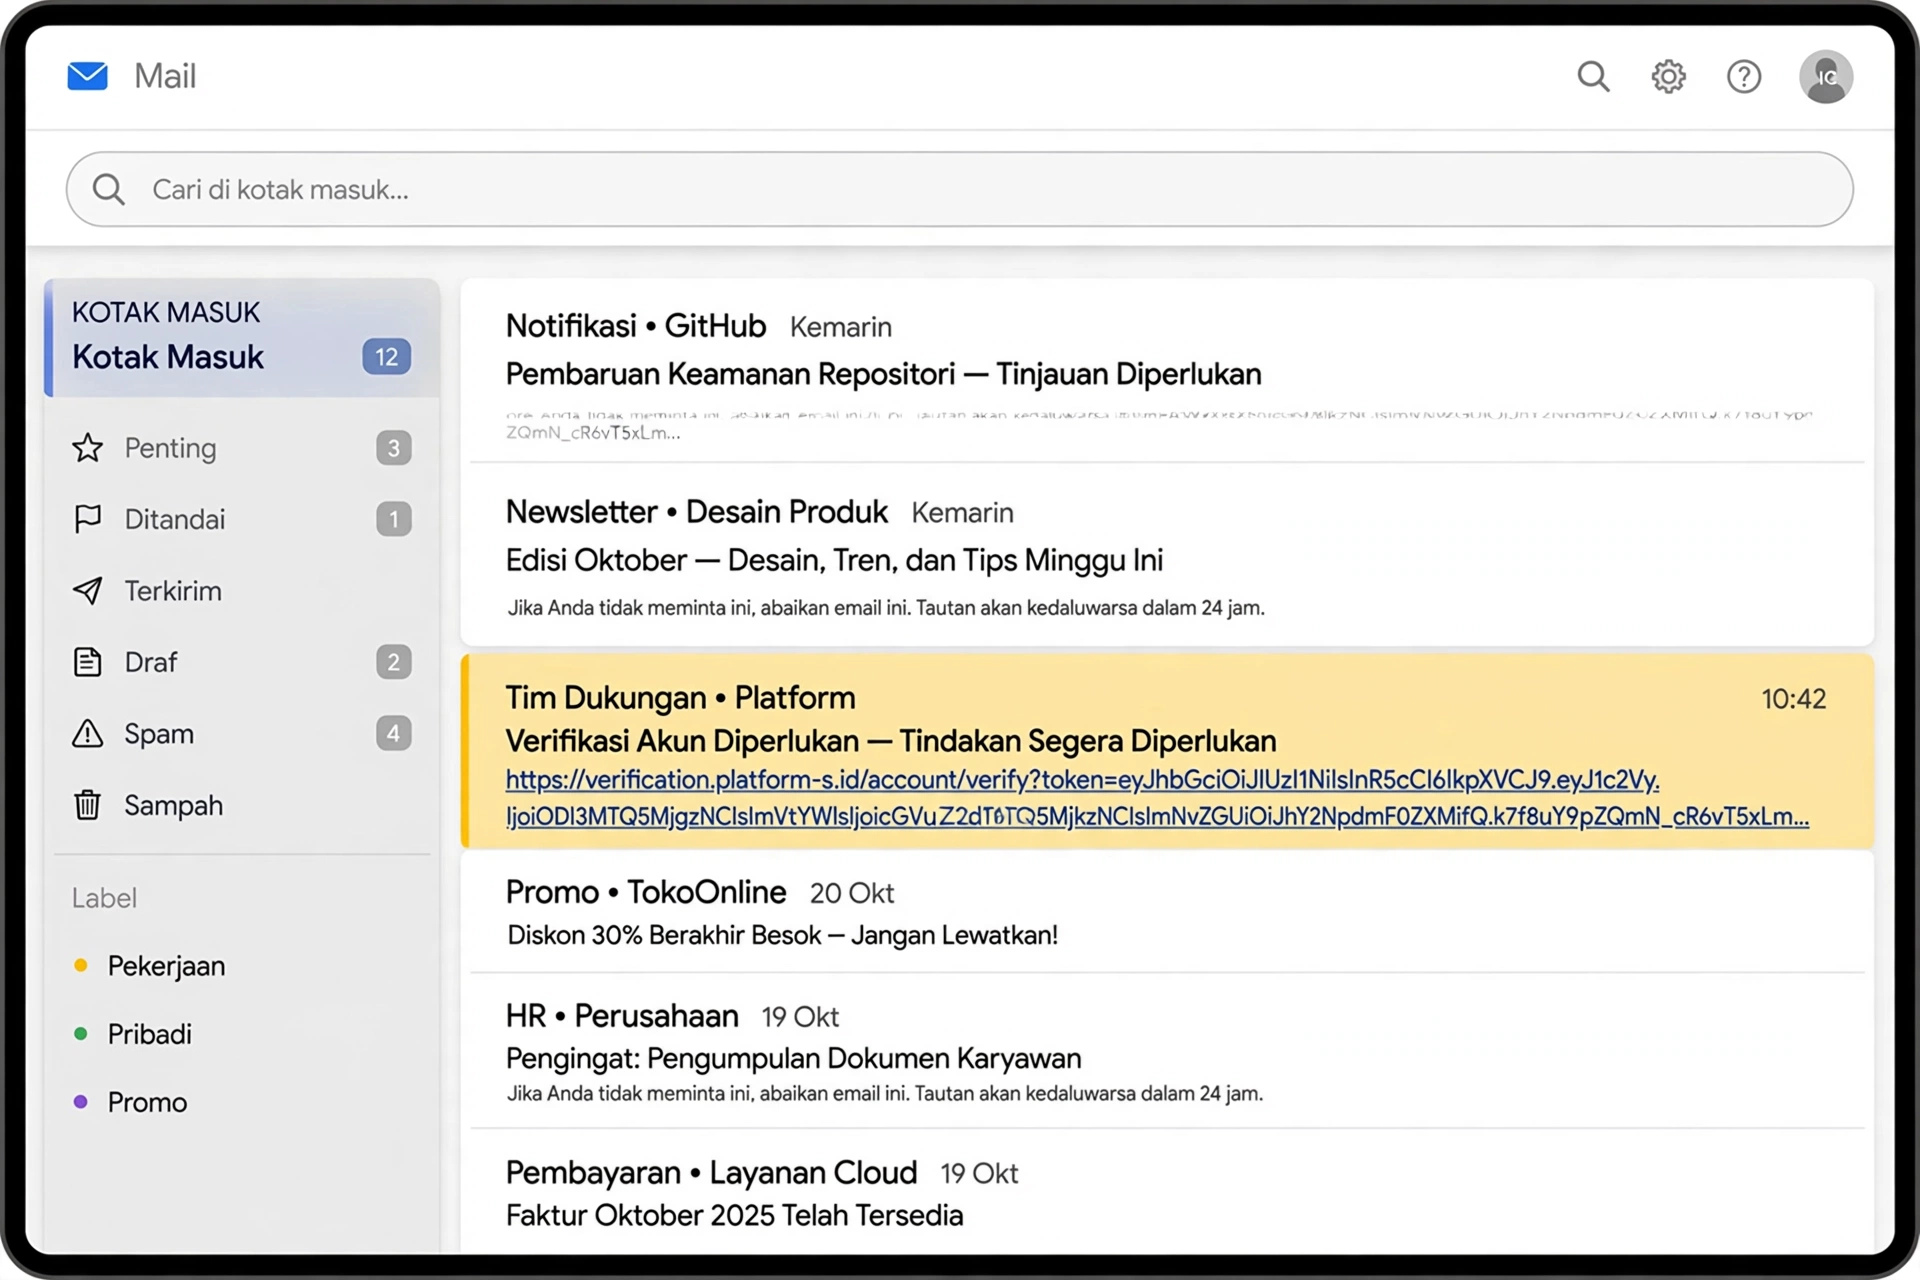
Setelah memahami apa itu phishing, pemeriksaan berikut bisa dilakukan tanpa alat bantu apa pun, dan cukup memakan waktu beberapa detik.
- Baca alamat pengirim sampai selesai. Bukan hanya namanya, tetapi alamat di belakangnya. Huruf yang diganti angka atau tambahan kata pada domain adalah tanda umum.
- Arahkan kursor ke tautan tanpa mengklik. Lihat alamat tujuan sebenarnya. Bila berbeda dari nama layanan yang diklaim, hentikan.
- Tanyakan kewajaran permintaannya. Apakah layanan itu memang biasa mengirim pesan seperti ini kepada Anda?
- Periksa sapaan. Sapaan umum tanpa nama sering menandakan pesan massal, walau bukan bukti tunggal.
Bila masih ragu, jangan cari jawabannya lewat tautan di pesan itu. Buka aplikasi atau situs resminya secara langsung, lalu periksa notifikasinya di sana. Cara ini menutup hampir semua jebakan, karena Anda tidak pernah melewati jalur yang disiapkan pelaku.
Contoh Alur Satu Penipuan dari Awal sampai Akhir
Agar lebih jelas, berikut gambaran alur yang berulang di banyak kasus. Skenarionya disusun sebagai ilustrasi, bukan kutipan kejadian tertentu.
Langkah satu, umpan. Pemilik toko menerima pesan dari nomor tak dikenal: ada paket atas namanya yang tertahan, disertai berkas “foto paket” yang harus dipasang di ponsel. Nada pesannya mendesak, menyebut paket akan dikembalikan hari itu.
Langkah dua, pemasangan. Berkas itu dipasang karena penasaran dan karena waktunya mepet. Setelah dipasang, aplikasi meminta izin membaca pesan masuk dan notifikasi. Izin inilah yang membuka jalan berikutnya.
Langkah tiga, kode diambil alih. Kode sekali pakai yang seharusnya masuk ke ponsel pemilik toko ikut terbaca oleh aplikasi tersebut. Pelaku memakainya untuk masuk ke akun, termasuk akun yang dipakai berjualan.
Langkah empat, kerugian menyebar. Akun dipakai menghubungi pelanggan dan meminta pembayaran ke rekening lain. Yang dirugikan bukan hanya pemilik toko, tetapi juga pelanggan yang percaya pada nama tokonya.
Perhatikan bahwa tidak ada satu pun langkah yang terlihat seperti peretasan. Yang terjadi hanyalah serangkaian keputusan kecil yang diambil cepat. Karena itu, pertahanan paling praktis adalah memperlambat satu keputusan saja, misalnya dengan aturan tidak memasang berkas dari pengirim tak dikenal, apa pun alasannya.
Kalau Sudah Terlanjur Memasukkan Data
Panik membuat orang menunda hal yang paling penting. Enam langkah berikut sebaiknya dikerjakan berurutan, dan secepat mungkin.
- Ganti kata sandi akun tersebut dari perangkat lain. Jangan dari perangkat yang mungkin sudah terpengaruh.
- Aktifkan verifikasi dua langkah. Kalau sebelumnya belum aktif, inilah saatnya. Kode sekali pakai akan menghambat pelaku meski kata sandi sudah diketahui.
- Keluarkan sesi yang tidak dikenal. Sebagian besar layanan punya daftar perangkat yang sedang masuk. Putuskan semua yang bukan milik Anda.
- Beri tahu platform dan bank. Jika menyangkut transaksi, hubungi bank lewat nomor resmi yang Anda cari sendiri, bukan nomor dari pesan.
- Ingatkan kontak Anda. Akun yang diambil alih biasanya dipakai mengirim pesan serupa ke kontak Anda. Pemberitahuan singkat mencegah korban berikutnya.
- Periksa jejaknya. Cek transaksi, alamat pengiriman, dan pengaturan pemulihan akun. Pelaku sering mengubah surel pemulihan agar tetap bisa masuk kembali.
Mengapa Usaha Kecil Menjadi Sasaran
Akun usaha bernilai bukan hanya karena isinya, tetapi karena kepercayaan yang melekat padanya. Pelanggan lebih percaya pesan dari akun toko yang mereka kenal, sehingga akun hasil ambil alih bisa dipakai menipu orang lain berantai.
Ada satu jalur yang sering terlewat: surel bisnis. Bila pelaku menguasai surel yang terhubung ke domain usaha, ia bisa meminta pengaturan ulang kata sandi berbagai layanan lain, termasuk panel hosting dan akun marketplace. Karena itu, surel bisnis harus diperlakukan sebagai kunci utama, bukan sebagai pelengkap.
Pola penyalahgunaan kepercayaan seperti ini secara umum disebut social engineering, dan phishing adalah bentuk yang paling sering dipakai.
Kebiasaan yang Menutup Sebagian Besar Risiko
- Aktifkan verifikasi dua langkah pada surel, media sosial, marketplace, dan panel hosting. Ini langkah paling berdampak dibanding semua langkah lain.
- Pakai kata sandi berbeda untuk setiap akun penting. Gunakan pengelola kata sandi agar Anda tidak perlu menghafal semuanya.
- Jangan mengklik tautan dari pesan yang tidak diminta. Buka aplikasinya langsung, atau ketik alamat resminya sendiri.
- Berlakukan aturan dua kanal. Permintaan sensitif, terutama soal pembayaran, dikonfirmasi lewat kanal lain, misalnya telepon ke nomor yang sudah Anda simpan sebelumnya.
- Batasi informasi yang terbuka. Nomor pribadi dan jabatan di profil publik memudahkan pelaku menyusun pesan yang terdengar meyakinkan.
- Beri arahan singkat kepada tim. Cukup satu halaman berisi tanda bahaya dan siapa yang dihubungi bila ragu (panduan melatih karyawan menghindari phishing).
Phishing dan Malware: Bukan Hal yang Sama
Phishing adalah cara masuknya, sedangkan malware adalah salah satu akibat yang mungkin terjadi. Pelaku memakai pesan palsu untuk mendapat akses, lalu bisa memasang program berbahaya, mengambil alih akun, atau langsung meminta pembayaran. Karena itu, menangkal phishing berarti menutup pintu masuknya.
Catatan untuk Pemilik Website
Pemilik website punya beberapa titik rawan tambahan. Halaman masuk panel website sering ditiru untuk memancing kata sandi, begitu pula halaman pembayaran dan formulir pemesanan. Titik-titik ini jarang dibahas saat orang mencari tahu apa itu phishing, padahal justru di sinilah akun usaha paling sering diambil alih. Tiga kebiasaan berikut menutup celah yang paling sering dipakai.
- Simpan akses ke diri sendiri. Pastikan surel domain dan panel hosting tercatat atas nama Anda, bukan hanya dipegang pihak lain.
- Aktifkan verifikasi dua langkah pada panel website. Kalau penyedia tidak menyediakannya, itu alasan untuk mempertimbangkannya kembali.
- Periksa alamat sebelum masuk. Biasakan mengetik alamat panel langsung, bukan mengejar tautan dari pesan.
Pengelolaan akses yang rapi adalah bagian dari pekerjaan membangun website yang sehat; hal ini juga yang kami perhatikan pada layanan pembuatan website Lenteraweb.
Pertanyaan yang Sering Muncul
Apa itu phishing dalam bahasa sederhana?
Phishing adalah penipuan yang menyamar sebagai pihak tepercaya untuk mendapatkan kata sandi atau data rahasia Anda. Pelakunya tidak meretas sistem, melainkan membujuk orang agar menyerahkan kuncinya sendiri.
Apa ciri phishing yang paling mudah dikenali?
Permintaan kata sandi atau kode sekali pakai dari pihak yang mengaku resmi. Tidak ada layanan sah yang memintanya lewat pesan. Tambahan lain yang menguatkan: desakan waktu sempit dan tautan yang alamatnya tidak sesuai.
Apakah phishing hanya lewat surel?
Tidak. Phishing juga datang lewat pesan singkat, aplikasi percakapan, telepon, media sosial, dan iklan. Kanal apa pun bisa dipakai selama pelaku bisa menyamar dan mendesak korban mengambil keputusan cepat.
Bagaimana kalau saya sudah memasukkan kata sandi di halaman palsu?
Segera ganti kata sandi dari perangkat lain, aktifkan verifikasi dua langkah, dan putuskan sesi yang tidak dikenal. Bila menyangkut transaksi, hubungi bank lewat nomor resmi. Setelah itu beri tahu kontak Anda karena akun itu mungkin dipakai menipu mereka.
Apakah verifikasi dua langkah sudah cukup?
Belum cukup sendirian, tetapi dampaknya paling besar. Tetap diperlukan kewaspadaan, karena pelaku bisa meminta kode kepada Anda lewat telepon atau pesan yang menyamar sebagai petugas resmi. Kode sekali pakai tidak boleh dibagikan kepada siapa pun.
Baca Juga
- 5 Tips untuk Melindungi Situs Web dari Ancaman Siber
- Tips Mengamankan Website dari Serangan Siber
- Apa Itu SSL? Arti, Fungsi, dan Cara Memasangnya
Catatan dari Lenteraweb. Artikel ini disusun untuk pemilik usaha dan pengelola website, bukan untuk keperluan teknis lanjutan. Satu pola yang berulang: korban bukan orang yang kurang paham teknologi, melainkan orang yang sedang sibuk lalu memutuskan cepat. Karena itu, kebiasaan memeriksa alamat pengirim dan menolak membagikan kode lebih berguna daripada mengandalkan kejelian sesaat. Kalau tim Anda memerlukan pendampingan soal akses dan keamanan aset digital usaha, sampaikan lewat halaman kontak kami.

Tim Lenteraweb menulis panduan praktis soal pembuatan website, SEO, dan digital marketing berdasarkan pengalaman mengerjakan proyek klien. Blog ini dikelola oleh tim yang sama yang memproduksi website dan menangani kampanye digital untuk bisnis di Indonesia.